


App-Registrierungen in Entra ID sicher verwalten
App-Registrierungen in Entra ID stehen in vielen Organisationen zwischen notwendiger Kontrolle und dem Bedarf der Fachbereiche nach schnellen Integrationen. Werden neue App-Registrierungen ausschließlich durch wenige Administratoren angelegt, entstehen schnell Engpässe. Werden die Rechte dagegen zu großzügig vergeben, drohen unkontrollierte Anwendungen und weitreichende Berechtigungen.
Dieses Spannungsfeld zeigt ein grundlegendes Problem: Es fehlt ein strukturierter Prozess, der den gesamten Lebenszyklus von App-Registrierungen steuert – ein durchgängiges Identity Lifecycle Management.
Index
Was sind App-Registrierungen in Entra ID?
Eine App-Registrierung in Entra ID legt eine Identität für eine Anwendung im Tenant an, vergleichbar mit einem Benutzerkonto für Software. Die Registrierung erzeugt eine eindeutige Application ID, eine optionale Directory-Objekt-ID und die Grundlage für die Authentifizierung per OAuth 2.0 oder OpenID Connect. An der Registrierung hängen die Angaben zu Redirect-URLs, zu zulässigen Authentifizierungsverfahren und zu den angeforderten API-Berechtigungen. Sobald die Anwendung Admin Consent erhält, wird aus der Registrierung zusätzlich ein Service Principal im Tenant, also das Objekt, mit dem die Anwendung tatsächlich operiert und Token anfordert.
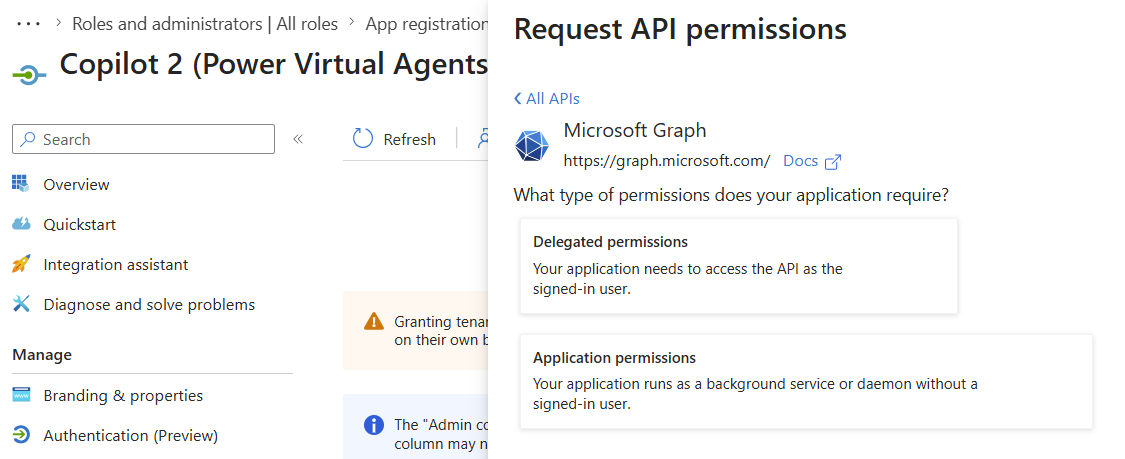
Besonders kritisch ist die Unterscheidung zwischen Delegated und Application Permissions. Während eine delegierte Berechtigung im Kontext eines angemeldeten Benutzers wirkt, kann eine Application Permission unabhängig von einem Benutzer auf Daten oder Ressourcen zugreifen. Wird für einen begrenzten Fachprozess versehentlich eine tenantweite Application Permission gewählt, kann aus einem kleinen Integrationsvorhaben schnell ein weitreichender Zugriffspfad werden.
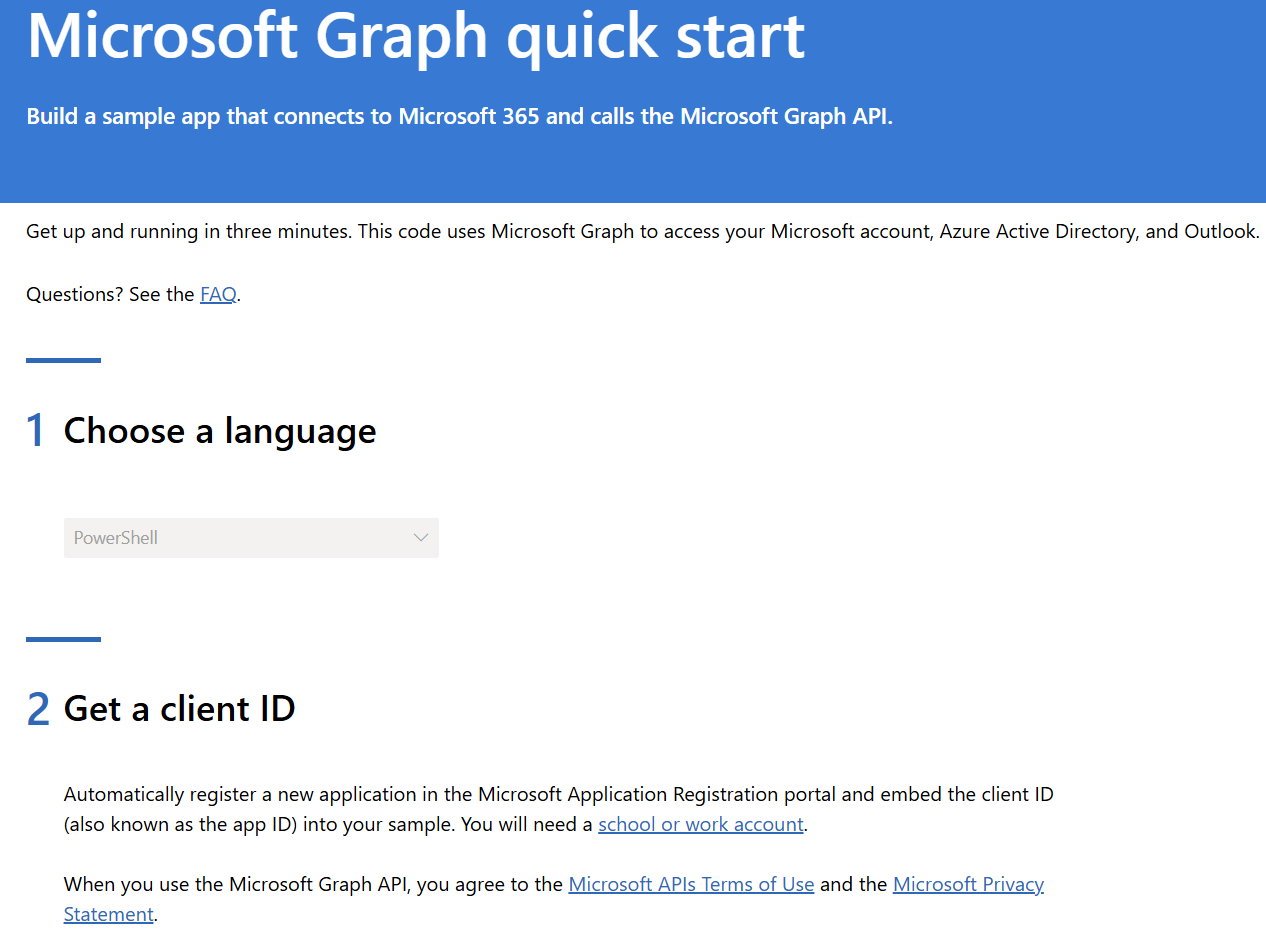
Microsoft Graph ist die zentrale REST-API hinter Microsoft 365 und Entra ID, erreichbar über https://graph.microsoft.com. Wer Benutzer liest, Kalendereinträge schreibt, SharePoint-Dokumente verschiebt oder Sicherheitsgruppen anlegt, tut dies in der Regel über Aufrufe an Microsoft Graph. Welche Berechtigungen eine Anwendung für Microsoft-Graph-Endpunkte benötigt, wird über Delegated Permissions beziehungsweise Application Permissions festgelegt. Scopes sind Berechtigungsbausteine, die den Tätigkeitsumfang einer Anwendung beschreiben und vor der ersten produktiven Anfrage per Consent bestätigt werden müssen.
Kritische Berechtigungen von App-Registrierungen bewerten
Ein Scope wie Mail.Read kann sich auf das Postfach des angemeldeten Benutzers beziehen. Mail.Read.All ermöglicht dagegen, abhängig von der konkreten Konfiguration, den Zugriff auf Postfächer im gesamten Tenant. Ähnlich erweitert Files.ReadWrite.All den Zugriff von einzelnen Dateien auf Dateien in OneDrive und SharePoint. Solche Berechtigungen sollten deshalb grundsätzlich eine zusätzliche Sicherheitsprüfung auslösen.
In der Praxis sollte daher für jede Anwendungskategorie festgelegt werden, welche Scopes ohne zusätzliche Prüfung zulässig sind und welche eine Freigabe durch Security oder einen Tenant-Administrator erfordern. Besonders Berechtigungen mit dem Suffix .All verdienen eine gesonderte Betrachtung, da sie den möglichen Wirkungsbereich einer Anwendung erheblich vergrößern können.
Warum skaliert ein reiner Admin‑Only‑Ansatz für App‑Registrierungen nicht?
Der Ansatz, App‑Registrierungen ausschließlich durch Administratoren durchführen zu lassen, sorgt zwar für Kontrolle, skaliert in der Praxis jedoch schlecht. Jede neue Integration erzeugt Tickets, Prüfaufwand und Wartezeiten.
Administratoren werden zum Engpass, SLAs geraten unter Druck und Fachbereiche verlieren an Geschwindigkeit. Als Folge entstehen Umgehungsstrategien wie Test‑Tenants oder inoffizielle Integrationen. Diese Schatten‑IT ist meist kein Regelverstoß, sondern ein Symptom fehlender, skalierbarer Prozesse. Ohne einen strukturierten Lifecycle führt der Admin‑Only‑Ansatz entweder zu Verzögerungen oder zu Kontrollverlust, oft zu beidem.
Beispiel: Eine App-Registrierung im Controlling
Ein Fachbereich benötigt beispielsweise eine Anwendung, die Kalenderdaten für eine interne Auslastungsanalyse verarbeitet. Über ein strukturiertes Portal werden Zweck, Owner, Redirect-URL und benötigte Berechtigungen erfasst. Der Antrag wird fachlich und sicherheitstechnisch geprüft und anschließend automatisiert umgesetzt. Nach einer definierten Frist wird die Anwendung erneut rezertifiziert. Endet der genehmigte Nutzungszeitraum oder wird die Anwendung nicht mehr benötigt, können Berechtigungen und Credentials automatisch entzogen und die App stillgelegt wird.
Der Lebenszyklus von App-Registrierungen in der Praxis:
- Antrag: Zweck, Owner und benötigte Berechtigungen erfassen
- Prüfung: Risiken und Scope-Kategorie bewerten
- Genehmigung: Fachliche und technische Freigaben einholen
- Umsetzung: App, Berechtigungen und Credentials anlegen
- Betrieb: Nutzung, Owner und Berechtigungen überwachen
- Rezertifizierung: Notwendigkeit regelmäßig bestätigen
- Stilllegung: Secrets, Berechtigungen und App entfernen
Der entscheidende Punkt ist, dass die technische Anlage einer App-Registrierung nicht das Ende des Prozesses ist. Erst durch Betrieb, regelmäßige Überprüfung und eine geregelte Stilllegung entsteht ein kontrollierter Lebenszyklus.
Weitere Informationen zu App-Registrierungen und ihrer technischen Verwaltung findest du im Beitrag Entra ID Integration für SSO und API-Zugriffssteuerung.
Limitierungen von Microsoft Entra ID beim Lifecycle von App-Registrierungen
Microsoft Entra ID bietet umfangreiche Funktionen zur Erstellung und Verwaltung von App-Registrierungen. Diese decken jedoch primär die technische Ebene ab und weniger den vollständigen Lebenszyklus von App-Registrierungen.
Insbesondere fehlen oft zentrale Elemente eines durchgängigen Identity Lifecycle Managements:
- Kein standardisierter Antragsprozess: App-Registrierungen werden direkt im Tenant erstellt, ohne strukturierten Workflow oder fachliche Begründung.
- Keine zentrale Steuerung von Berechtigungen: Welche Scopes erlaubt sind, liegt häufig im Ermessen einzelner Administratoren.
- Fehlende Lifecycle-Steuerung: Einmal erstellte App-Registrierungen bleiben bestehen, ohne automatische Überprüfung oder Ablaufmechanismen.
- Keine verpflichtende Verantwortlichkeit: App-Registrierungen besitzen häufig keinen klar zugeordneten Owner, besonders nach Mitarbeiterwechseln.
- Kaum integrierte Rezertifizierung: Regelmäßige Überprüfungen müssen manuell organisiert werden oder finden gar nicht statt.
Diese Limitierungen führen dazu, dass App-Registrierungen zwar technisch korrekt funktionieren, jedoch nicht in einen kontrollierten Lebenszyklus eingebettet sind.
Genau hier entsteht der Bedarf für eine zentrale Plattform, die diesen Lifecycle strukturiert abbildet und organisatorisch steuert.
Praktische Maßnahmen für Administratoren
Auch ohne zusätzliche Plattform können Organisationen erste Schritte unternehmen, um den Lebenszyklus von App-Registrierungen besser zu kontrollieren:
App-Registrierungen inventarisieren: Überblick schaffen, welche App-Registrierungen existieren und welche Berechtigungen aktiv sind.
Owner definieren: Jede App-Registrierung sollte einen klaren Verantwortlichen haben, der für Nutzung und Berechtigungen zuständig ist.
Delegierte Rollen statt globaler Adminrechte nutzen: Microsoft Entra ID erlaubt es, App-Verwaltungsrechte über eingeschränkte, benutzerdefinierte Rollen gezielt zu delegieren, statt Registrierungsrechte pauschal nur globalen Administratoren vorzubehalten oder komplett offenzulassen. So lässt sich ausgewählten Personen oder Teams die Verwaltung bestimmter App-Registrierungen übertragen, ohne ihnen Zugriff auf andere Bereiche von Microsoft Entra zu geben.
Berechtigungen regelmäßig prüfen: Besonders Application Permissions sollten in festen Intervallen überprüft und reduziert werden.
Admin-Consent bewusst einschränken: Kritische Scopes sollten nicht ohne zusätzliche Prüfung vergeben werden.
Ablaufdaten für Secrets etablieren: Kurzlebige Credentials reduzieren langfristige Sicherheitsrisiken.
Diese Maßnahmen helfen kurzfristig, stoßen jedoch in größeren Umgebungen schnell an Grenzen, da sie manuell umgesetzt werden müssen. Hier zeigt sich der Mehrwert eines strukturierten Identity Lifecycle Managements durch automatisierte IAM-Lösungen, wie das FirstWare IDM-Portal der FirstAttribute AG.
IDM-Portal als zentrale Steuerung
Genau an dieser Stelle setzt das FirstWare IDM-Portal an. Die IAM-Lösung für Identity Governance & Administration bildet Identity Lifecycle Management für Anwendungen ab und verbindet organisatorische Prozesse mit technischer Umsetzung.
Alle Anträge laufen über eine zentrale Oberfläche und durchlaufen definierte Genehmigungsworkflows. Die Umsetzung erfolgt automatisiert, ohne dass Antragsteller direkte administrative Berechtigungen benötigen.
Lebenszyklus in der Praxis (Beispiel)
Ein Fachanwender benötigt Zugriff auf eine Anwendung.
- Antrag über das IDM-Portal
- Genehmigung durch Vorgesetzten und ggf. IT
- Automatische Umsetzung in Entra ID
Nach einem festgelegten Zeitintervall erfolgt eine automatische Überprüfung der Berechtigungen. Nicht mehr benötigte Zugriffe werden entfernt oder angepasst.
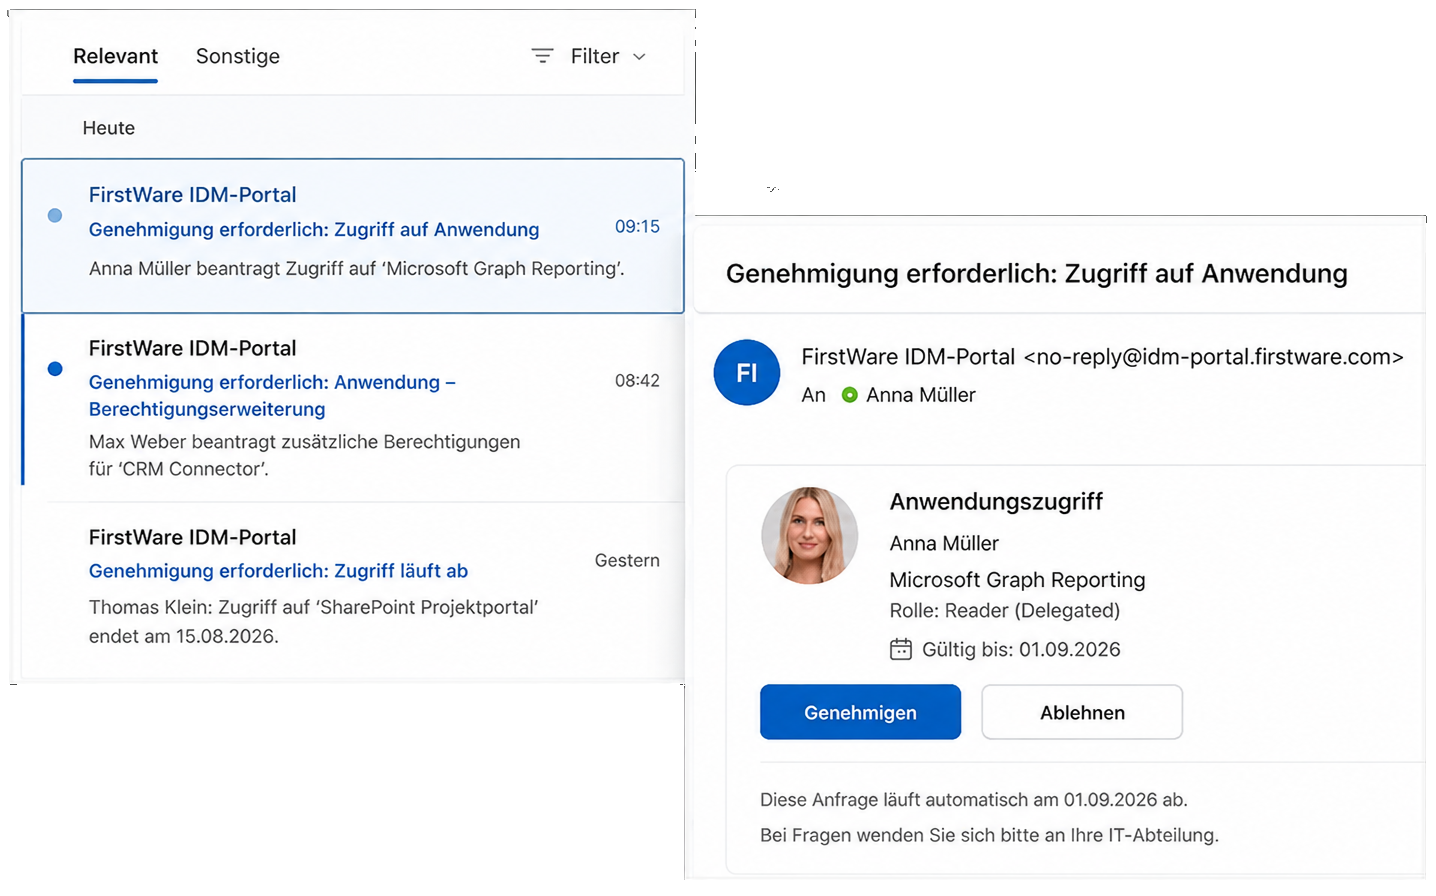
So entsteht ein kontrollierter Lebenszyklus statt dauerhaft aktiver Berechtigungen.
Mehrwert für Organisationen:
- CIO/CTO: schnellere Umsetzung neuer Integrationen
- CISO: reduzierte Angriffsfläche
- Compliance: vollständige Nachvollziehbarkeit
Identity Lifecycle Management sorgt dafür, dass nicht nur der Zugriff kontrolliert wird, sondern auch dessen Bestand langfristig sauber gehalten wird.
Fazit
App-Registrierungen in Entra ID bleiben ein kritischer Bestandteil moderner IT-Umgebungen. Das eigentliche Problem liegt nicht in der technischen Umsetzung oder der Frage „Admins oder Fachbereiche“, sondern im fehlenden Identity Lifecycle Management. Ohne einen strukturierten Lebenszyklus entstehen entweder Engpässe in der IT oder unkontrollierte Zugriffspfade.
Organisationen, die auf IAM-Lösungen wie das FirstWare IDM-Portal setzen, schaffen eine Balance zwischen Sicherheit und Effizienz und behalten die Kontrolle über ihre App-Registrierungen über deren gesamten Lebenszyklus hinweg.




Leave a Reply
Danke für Ihre Anregungen, Fragen und Hinweise. Unsere Datenschutzerklärung finden Sie hier: https://www.active-directory-faq.de/datenschutzerklaerung/